实时连接监控
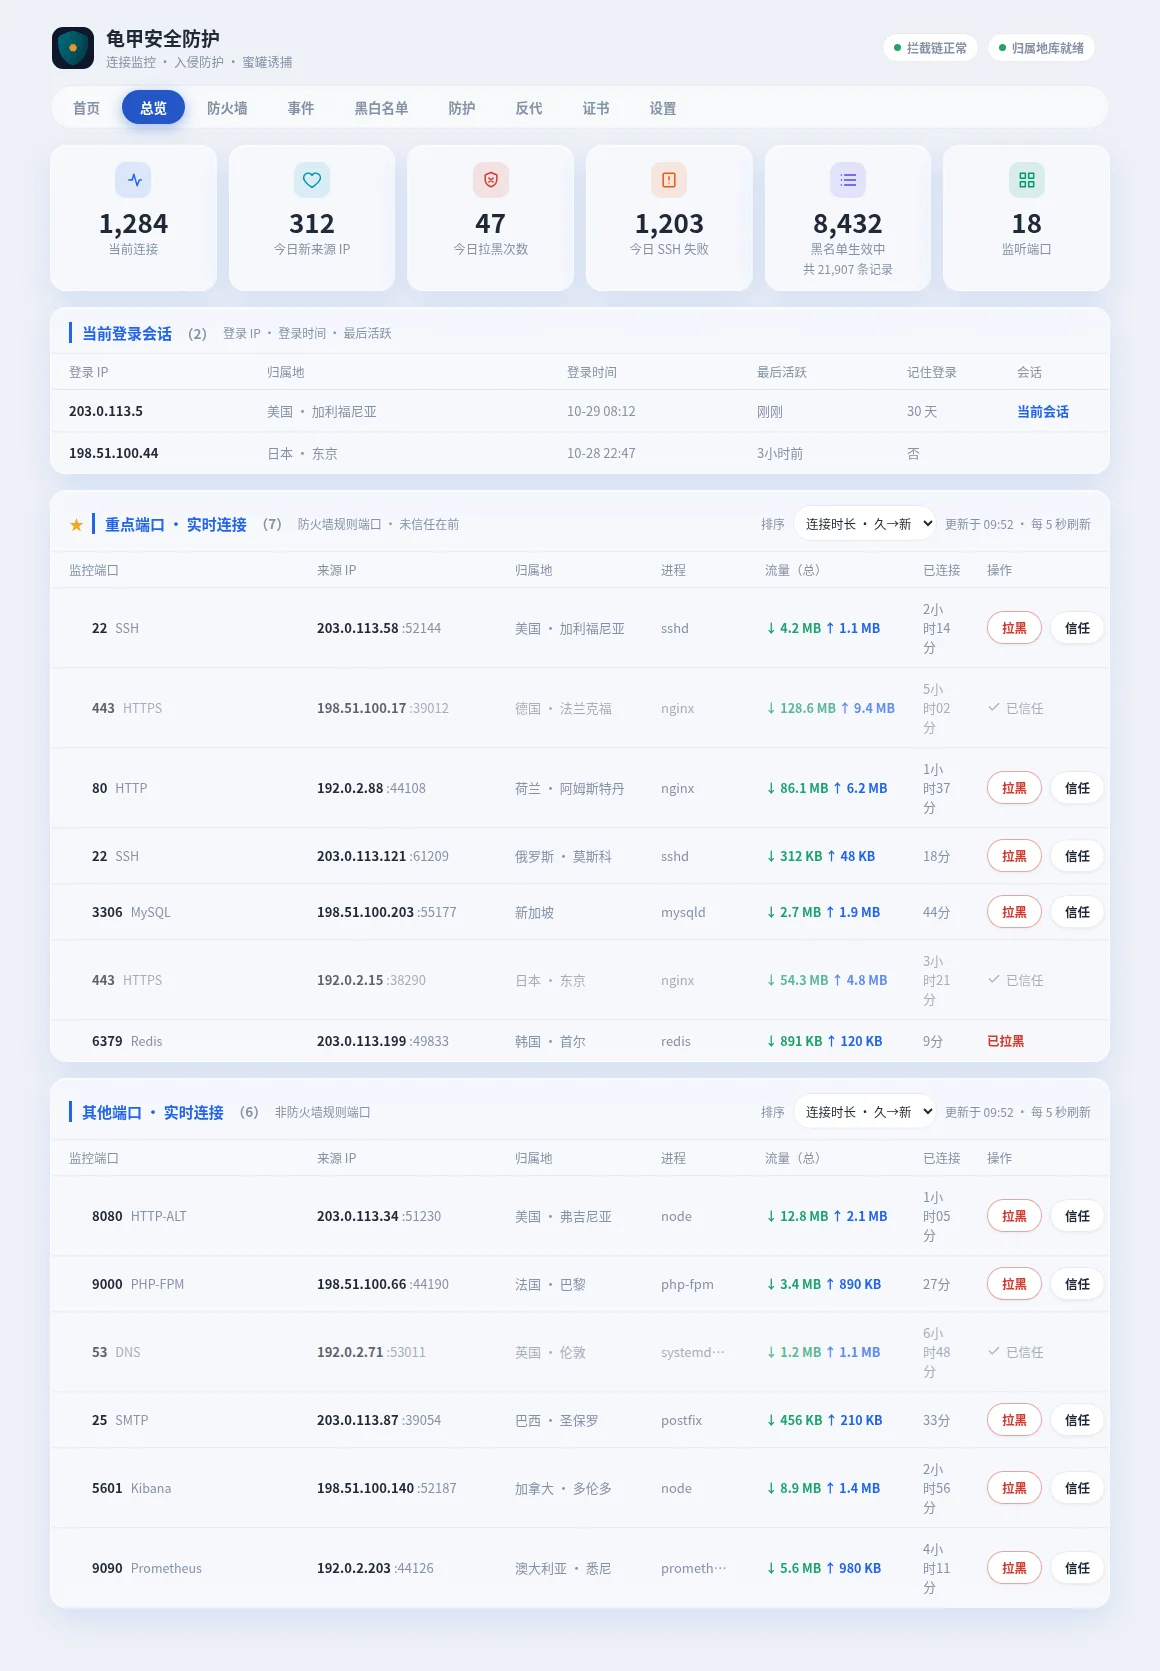
内核连接表实时可见,按防火墙规则端口分流,按时长或流量排序。
Linux 服务器安全防护面板
实时连接监控、入侵防护、蜜罐诱捕、多服务器群控。
Go 单二进制 + nftables,一条命令装好。
curl -fsSL https://raw.githubusercontent.com/pal537/GuiJia/main/install-remote.sh | sudo bash
内核连接表实时可见,按防火墙规则端口分流,按时长或流量排序。
端口、协议、来源、动作一条说清,内网与信任名单永远豁免。
拦截只针对新连接,已建立的连接绝不踢掉。
预置与自定义端口诱捕,命中即封,封禁时长填 0 即永久。
SSH 失败达阈值即封,1 小时、24 小时、永久三档递进。
单端口短时涌入大量不同 IP 时临时关闭,到期自动恢复。
只看不探,从内核连接表被动识别扫描,闭口试探也能看见。
免费公开聚合名单,全端口丢弃,拉取失败旧名单继续封禁。
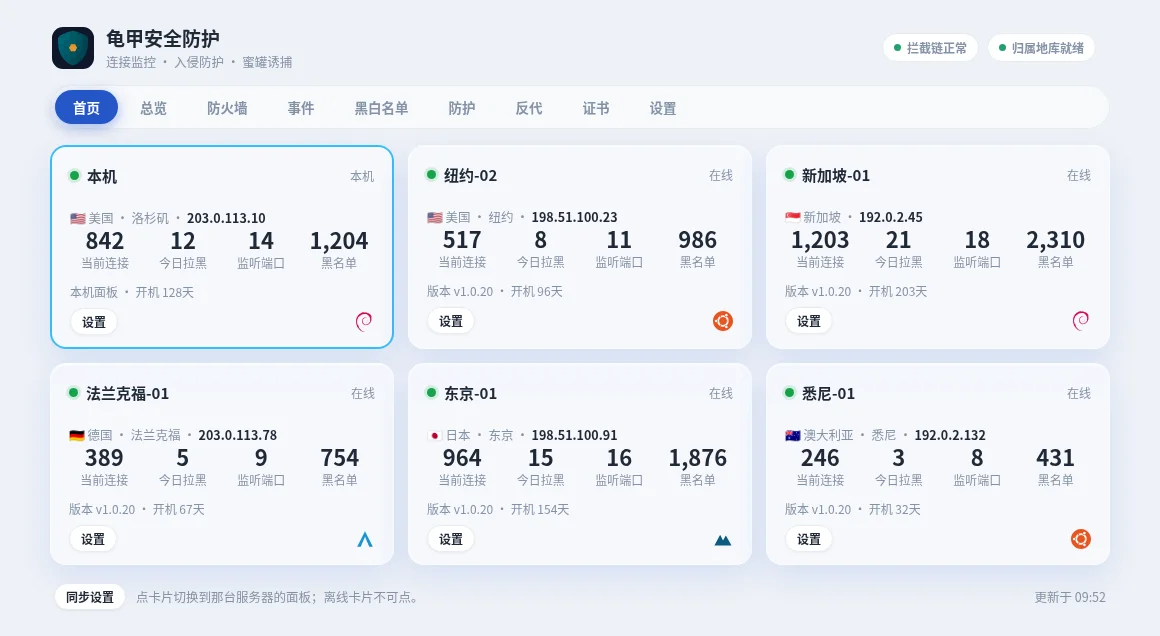
一台主服务器管全部节点,黑名单全网并集同步。
主服务器点一下推给全部在线节点,失败自动回滚。
域名、端口、证书、后端一条规则,面板接管 nginx vhost 生命周期。
ACME 在线申请或手动上传,到期前 30 天自动续期。
消息带服务器名标题,一键拉黑或信任,串台回调只提示不执行。
2FA、信任设备、面板防爆破,密码只存哈希。
内核字节计数,累计永久保留,每日明细保留期可调。
Telegram 发 /rescue 打开急救菜单,30 分钟后自动恢复。
节点本地面板变只读状态页,管理全在主服务器。
要求:Debian / Ubuntu,root,systemd 或 Docker。
curl -fsSL https://raw.githubusercontent.com/pal537/GuiJia/main/install-remote.sh | sudo bash
装完打开面板先设管理员密码,即可使用。
Docker
git clone https://github.com/pal537/GuiJia.git && cd GuiJia && docker compose up -d --build
手动部署:从 Releases 下载对应架构包 + guijia.service,详细说明见 README。